

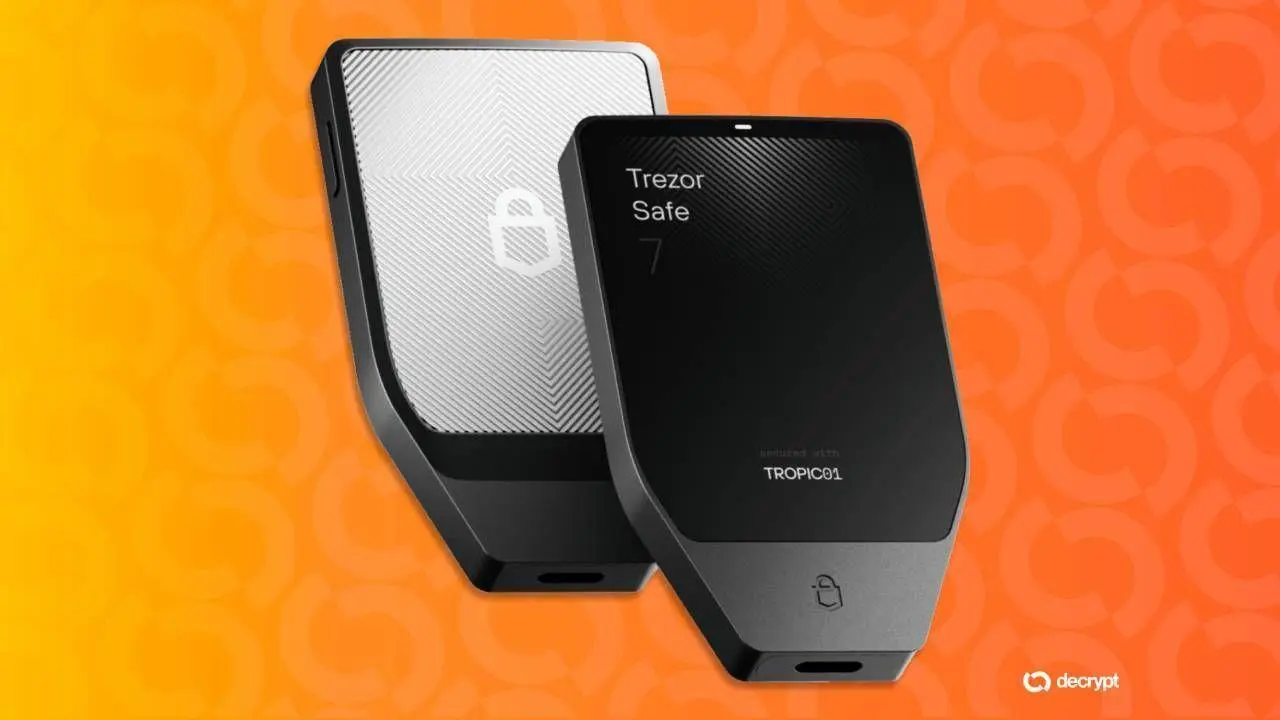
شرکت Trezor، تولیدکننده کیف پول سختافزاری، روز چهارشنبه به کاربران هشدار داد که هکرها به ارائهدهنده ایمیل شخص ثالث آن نفوذ کرده و از آن برای توزیع ایمیل فیشینگ که به عنوان یک هشدار امنیتی حیاتی مبدل شده بود، استفاده کردهاند.
Trezor در شبکه X نوشت: "لطفاً توجه داشته باشید که ایمیل با عنوان "هشدار امنیتی حیاتی: آسیبپذیری Entropy STM32" از طرف ما نیست و یک تلاش فیشینگ است. روی هیچ لینکی کلیک نکنید."
Trezor اعلام کرد که دامنه مورد استفاده در این حمله را از دسترس خارج کرده و در حال بررسی چگونگی دسترسی هکرها به دامنه قانونی خود است.
ایمیل جعلی Trezor ادعا میکند که مهندسان این شرکت یک "آسیبپذیری حیاتی در سطح سختافزاری" در میکروکنترلرهای STM32 مورد استفاده در دستگاههای خود کشف کردهاند. سپس به دروغ ادعا میکند که این نقص حدود یک چهارم دستگاهها را تحت تأثیر قرار میدهد و میتواند عبارات بازیابی را با تصادفی بودن یا انتروپی ناکافی رها کند، که احتمالاً از ترسهای مربوط به اکسپلویت اخیر Coldcard که بیش از ۱۳۰ میلیون دلار بیتکوین را به کاربران تحمیل کرد، استفاده میکند.
Trezor بیانیهای صادر کرد و ایمیل را جعلی خواند و به کاربران خود درست پس از ساعت ۴:۳۰ بعد از ظهر به وقت شرقی هشدار داد، اما این اتفاق ساعتها پس از آن بود که چندین کاربر دریافت کلاهبرداری فیشینگ را از آنچه به نظر میرسید یک آدرس ایمیل قانونی Trezor است، گزارش دادند.
نیک نیومن، همبنیانگذار و مدیرعامل Casa، گفت که این کمپین ممکن است فراتر از Trezor گسترش یابد و افزود که همین موضوع را از کاربران Bitbox نیز شنیده است.
نیومن در X گفت: "احتمالاً یک ارائهدهنده ایمیل بازاریابی مورد نفوذ قرار گرفته است. هوشیار باشید و به ایمیلهای ارائهدهندگانی که سعی دارند شما را از طریق لینکهای مشکوک به انجام کاری وادار کنند، اعتماد نکنید."
Hello @trezor,
I received a “Critical Security Alert: STM32 Entropy Vulnerability” email today (9 Sep 2026).
Gmail shows From: Trezor Security <help@trezor.io>, Return-Path noreply@mailing.trezor.io, Sendinblue campaign, DKIM/SPF/DMARC pass for https://t.co/69NqnLtwGr.
Body… pic.twitter.com/jKsngEyKXS
— Marcello Paz (@MHPaz) September 9, 2026
جیمسون لوپ، محقق امنیتی بیتکوین و مدیر ارشد امنیتی Casa، هشدار مشابهی را مطرح کرد.
او پست کرد: "ممکن است مهاجمان به ارائهدهنده(گان) ایمیل مورد استفاده Trezor و BitBox نفوذ کرده باشند. ایمیلهای مخربی که ادعا میکنند هر دو دارای RNGهای (ژنراتورهای اعداد تصادفی) بد هستند که نیاز به بهروزرسانیهای امنیتی دارند، ارسال میشوند و به نظر نمیرسد این ایمیلها جعلی باشند." لوپ در X نوشت: "چنین مشاوره امنیتی صادر نشده است!"
در ماه اوت، Trezor و شرکت Foundation، تولیدکننده دیگر کیف پول سختافزاری رمزنگاری، پس از افشای آسیبپذیریهای مؤثر بر دستگاههای Coldcard توسط محققان، به کاربران درباره تلاشهای فیشینگ که از ترسهای امنیتی کیف پول سختافزاری بهرهبرداری میکردند، هشدار دادند.
در همان ماه، Trezor گزارش داد که یک نفوذ در ارائهدهنده حمل و نقل ShipMonk، اطلاعات مشتریان متعلق به ۸۰,۶۸۹ نفر، شامل نام، آدرس ایمیل، شماره تلفن و آدرس حمل و نقل را افشا کرده و هشدار داد که اطلاعات افشا شده میتواند در حملات فیشینگ پیچیدهتر مورد استفاده قرار گیرد.
 BTC


